Het E-Bike Battery Passport is ons eigen product. Het geeft elke e-bike-accu één gecontroleerd dossier. Dat dossier delen de bedrijven die de accu maken, importeren, verkopen, repareren en recyclen, en de persoon die hem bezit. We ontwierpen het, bouwden het en draaien het zelf. Er is geen klant in dit verhaal: hieronder staat wat we besloten, waarom, en waar het product nu staat.
Het probleem
Een e-bike-accu gaat langer mee dan de meeste papieren erover. Het ene bedrijf maakt hem en een ander importeert hem. Een dealer verkoopt hem onder een fietsmerk, werkplaatsen onderhouden hem, misschien wordt hij tweedehands verkocht, en aan het eind wordt hij ingezameld voor recycling. Ieder houdt een administratie bij in een eigen systeem, en geen van die gegevens reist mee met de accu.
Daardoor zijn simpele vragen moeilijk te beantwoorden. Is deze accu wel wat hij zegt te zijn? Is hij teruggeroepen? Is hij als gestolen gemeld? Hoe gezond is hij, en wie heeft hem het laatst gerepareerd? Een tweedehandskoper komt daar niet makkelijk achter. Een werkplaats die wil weten of een accu veilig is om aan te werken, ook niet.
Er is ook een deadline. De EU-Batterijenverordening (2023/1542) geeft batterijen voor lichte vervoermiddelen, waaronder e-bike-accu’s, vanaf 18 februari 2027 een digitaal paspoort. Je bereikt dat via een QR-code op de accu. Dat paspoort moet ergens staan. En het is alleen nuttig als iedereen die de accu daarna in handen krijgt, het kan lezen en aanvullen.
Wat we bouwden
Eén dossier, op drie manieren bereikbaar.
Een zakelijk portaal op het web, voor de bedrijven. Fabrikanten, importeurs en merken registreren accu’s één voor één of in bulk vanuit een CSV-bestand. Ze stellen per model het paspoort op, beheren hun dealers en werkplaatsen, voeren terugroepacties uit en zien in één oogopslag welke paspoorten gegevens missen.

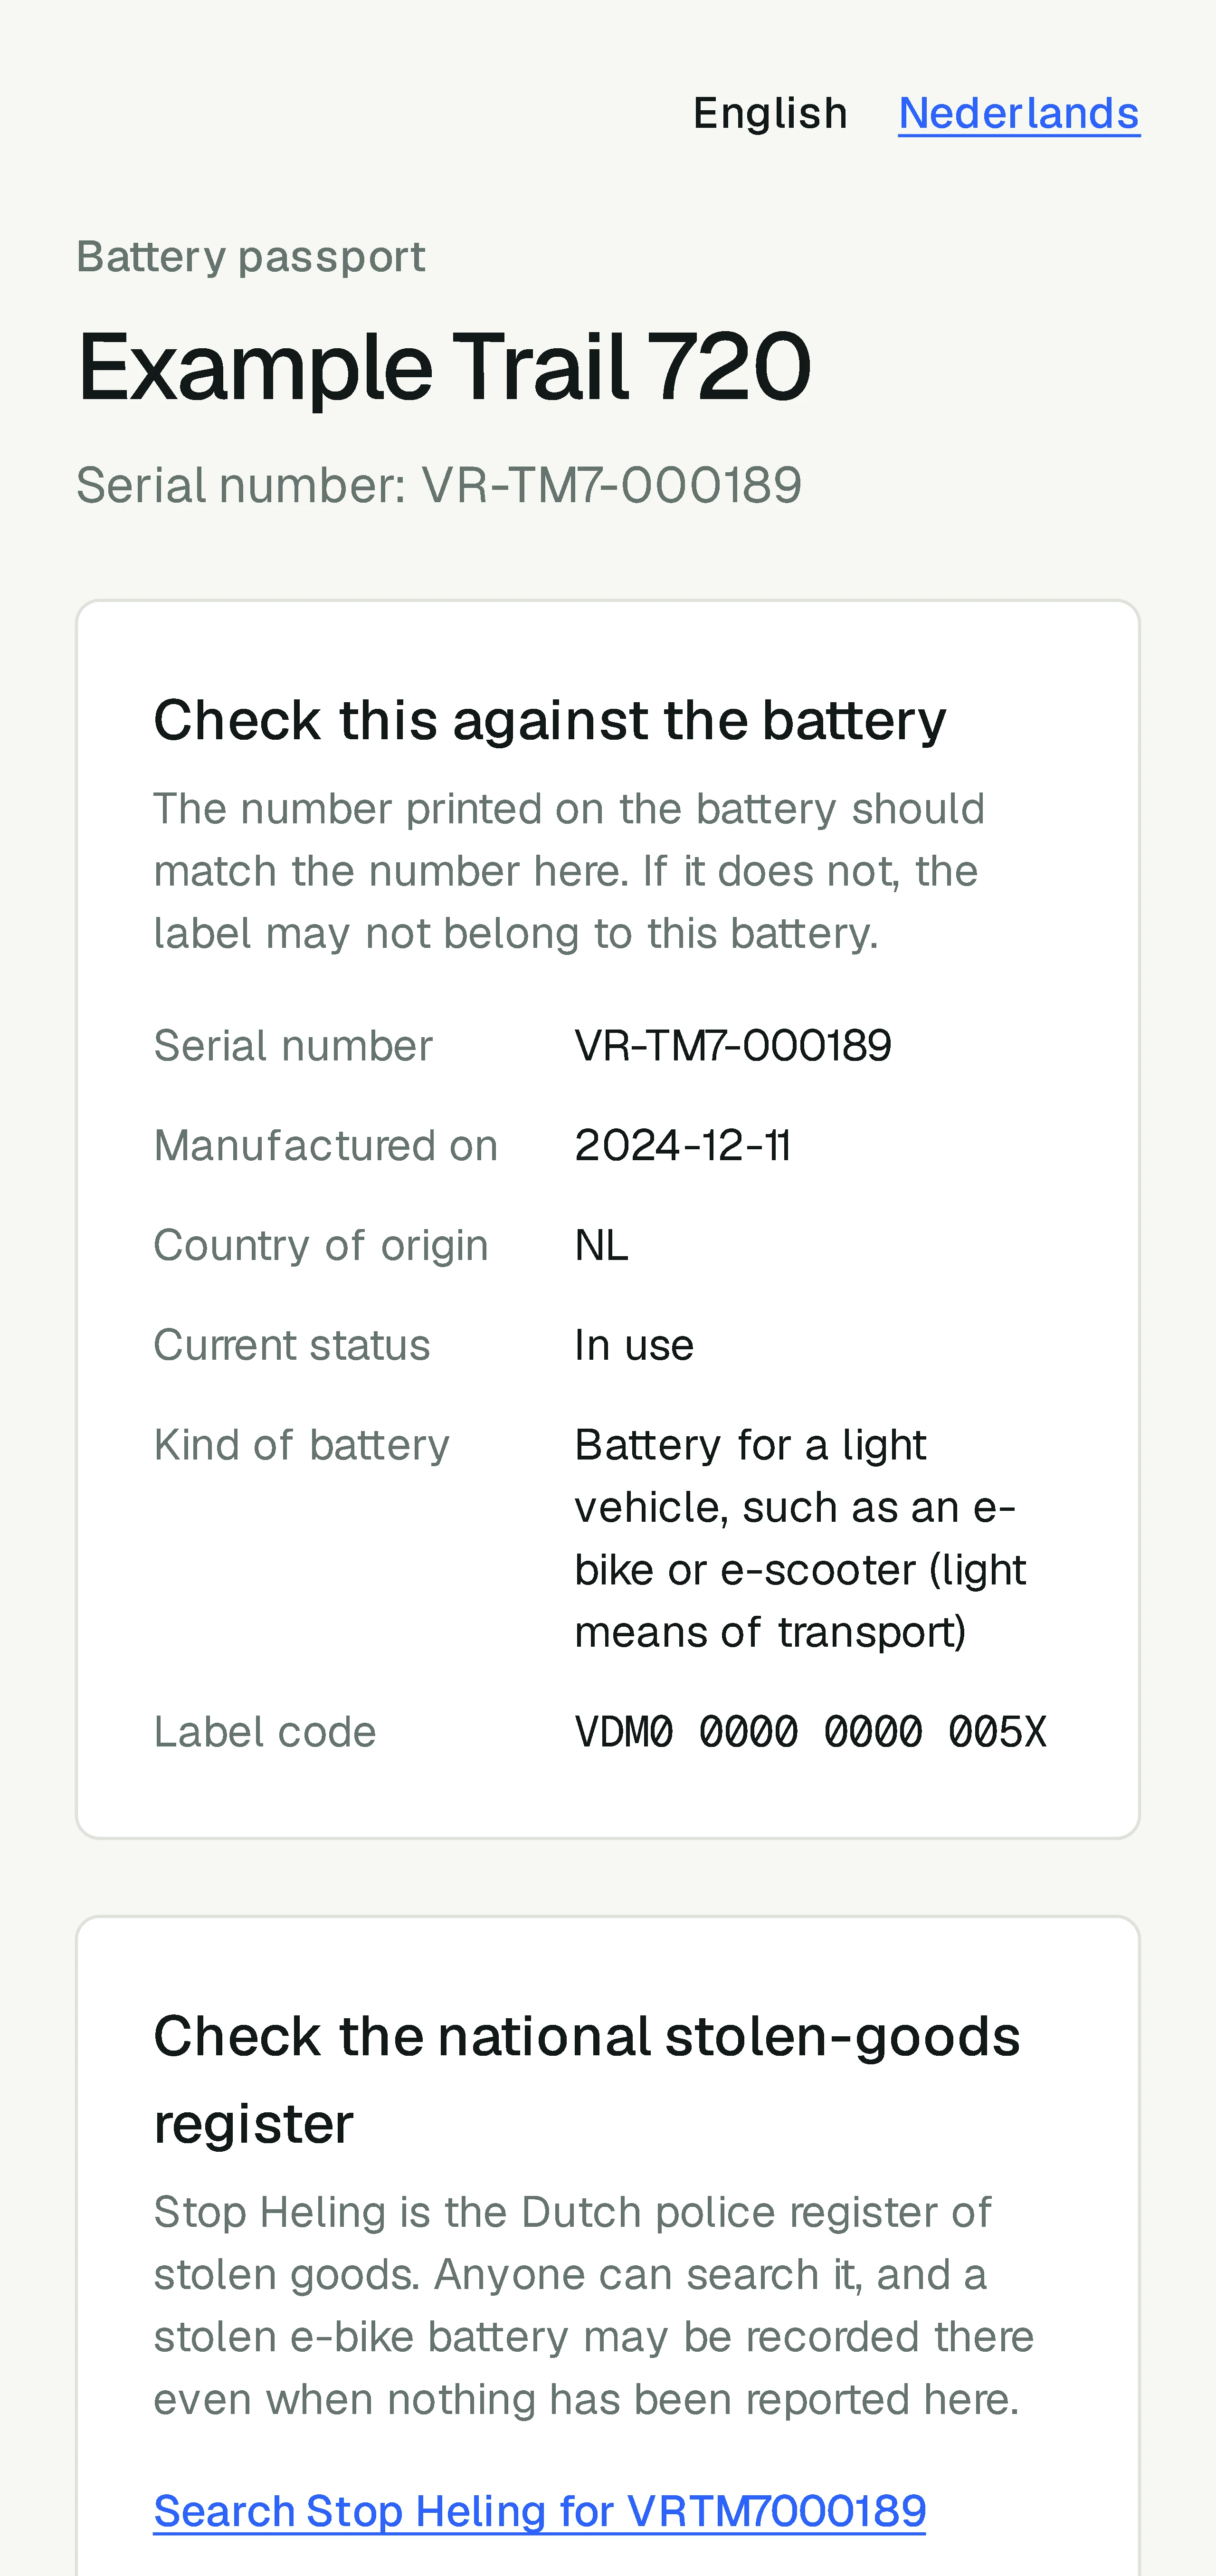
Een openbare paspoortpagina, die de QR-code op een accu opent. Iedereen kan hem zonder account lezen. Er staan het model en het serienummer op, de gegevens om te vergelijken met de accu die je voor je hebt, en de belangrijkste cijfers. En een waarschuwing als de accu is teruggeroepen of als gestolen gemeld. Die waarschuwing komt nooit uit een cache, want wie hem leest, staat misschien op het punt geld over te maken.
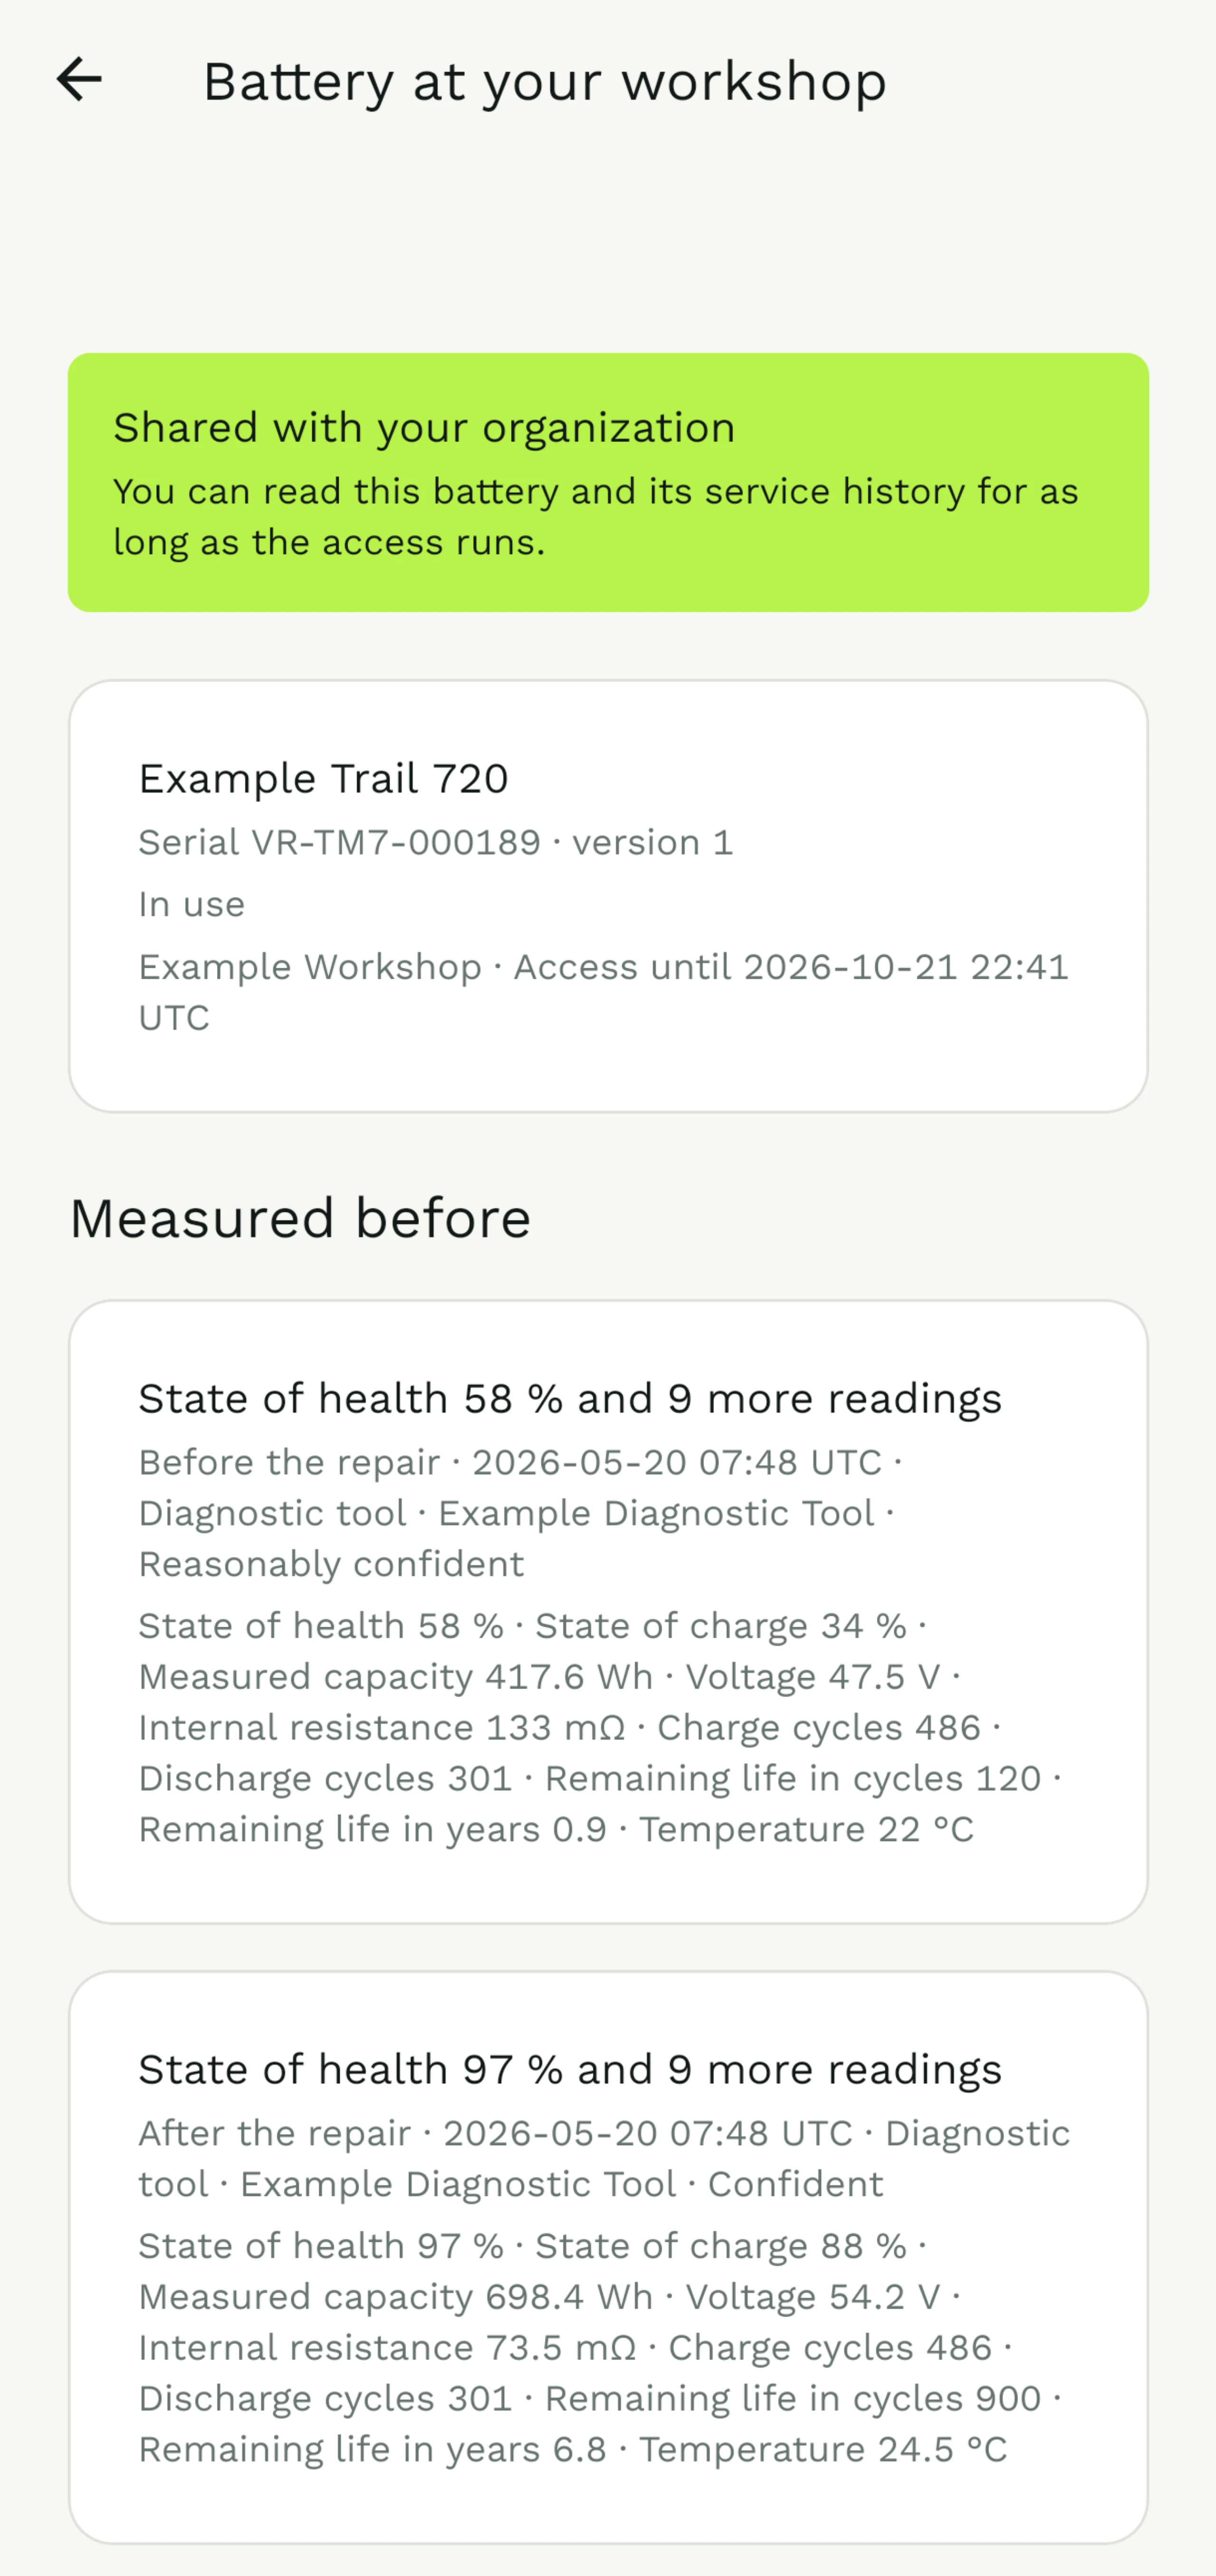
Een mobiele app voor eigenaren en werkplaatsen. Een eigenaar scant een accu en claimt hem. De eigenaar bewaart het aankoopbewijs erbij, draagt de accu over aan de volgende eigenaar, meldt hem als gestolen en ontvangt meldingen over terugroepacties. Een werkplaats opent een accu die de eigenaar met haar heeft gedeeld. Ze legt een reparatie of onderhoud vast, uploadt het diagnoserapport en voegt een meting van de conditie toe.
Achter alle drie zitten één database en een API met versies. Zo kunnen andere systemen accu’s registreren en dossiers lezen zonder via een scherm te gaan. Het web is gebouwd met Next.js en de app met React Native en Expo, allebei in TypeScript. De gegevens staan in PostgreSQL, via Supabase.
Besluiten die het vormden
Eerst het web, met de app vanaf dag één in gedachten
We legden de volgorde van het werk vroeg vast: eerst het zakelijke portaal en het openbare paspoort, daarna de mobiele app. De eerste fase werkte alleen online, maar de API was vanaf de eerste dag gebouwd voor offline gebruik. Elke wijziging heeft een idempotentiesleutel en een kenmerk dat op het apparaat wordt gemaakt. Een wijziging zonder verbinding kan dus later worden verstuurd, of twee keer, en wordt toch één keer vastgelegd. Toen de app kwam, hoefde er niets in de API te worden omgebouwd.
Offline is niet alles of niets. Werkplaatsen en magazijnen hebben vaak slecht bereik. Daarom deelt het offline ontwerp van de app elke handeling in drie soorten in. Werk dat offline af kan en later wordt verstuurd. Werk dat offline kan worden voorbereid, maar pas definitief wordt als de server het heeft gecontroleerd. En alles wat actuele informatie, de bevestiging van een andere partij of een juridisch gevoelige statuswijziging vraagt: dat wacht op een verbinding. De app van een eigenaar leest offline en verandert niets.
Wat de app op een telefoon bewaart, is altijd versleuteld. Een build die zijn database niet kan versleutelen, krijgt er geen. Die valt terug op de beveiligde sleutelopslag van de telefoon, in plaats van een paspoort onversleuteld te bewaren.
De regels staan in de database
Een paspoort is alleen iets waard als het niet stilletjes herschreven kan worden. Daarom dwingt de database zelf de regels af die het betrouwbaar maken, niet de schermen ervoor:
- Het kenmerk van een accu verandert nooit en wordt nooit hergebruikt.
- Een gepubliceerd paspoort wordt nooit ter plekke bewerkt. Een wijziging maakt een nieuwe versie, en een correctie verwijst naar wat ze corrigeert. Elke accu blijft gekoppeld aan de versie van zijn model die gold bij de registratie. Een latere wijziging door de fabrikant herschrijft dus nooit een oudere accu.
- Aan de geschiedenis van een accu wordt alleen iets toegevoegd. Een reparatie, een overdracht of een terugroepactie wordt een gebeurtenis die niemand daarna kan bewerken.
- Een waarde die niemand heeft aangeleverd, wordt getoond als niet beschikbaar en nooit opgeslagen als nul. Een accu met een onbekende conditie is geen accu op 0%.
- Bij elke geïmporteerde waarde staat waar die vandaan kwam en wanneer.
- Elk bedrijf op het platform is afgeschermd van elk ander bedrijf.
Meer dan honderd reeksen databasetests bewaken die regels. Geen scherm, import of toekomstige functie kan er dus een breken zonder dat een test rood wordt.
Openbaar en privé blijven gescheiden
Een paspoort is openbaar. De mensen rond een accu zijn dat niet. De openbare pagina kan de tabellen van de database helemaal niet lezen. Ze kan alleen een klein aantal functies aanroepen, die elk precies teruggeven wat een koper mag zien. De persoonsgegevens van een eigenaar staan nooit in de QR-code. Als een accu als gestolen is gemeld, zegt het paspoort dat, maar waar hij is gestolen, blijft privé.
Een eigendomsoverdracht gaat op dezelfde manier. De huidige eigenaar keurt de overdracht goed en de nieuwe eigenaar accepteert haar. Geen van beiden ziet de privégegevens van de ander. Een accu die als gestolen is gemeld, kan helemaal niet worden overgedragen.
Eén actief label tegelijk
Een label kan beschadigd raken of verloren gaan. Een accu kan in zijn leven dus meerdere QR-codes hebben, maar er is er altijd maar één actief. Een herdruk geeft een nieuwe code en zet de oude buiten gebruik. De oude opent nog steeds het paspoort, met een melding dat hij is vervangen. Die melding helpt ook om een gekopieerd label te ontmaskeren.
Inloggen zonder dat de browser bij de database komt
Je logt in met een wachtwoord, een passkey of je Google-account. Elk daarvan handelt de uitwisseling af op onze server. De browser praat dus nooit rechtstreeks met de database, en het strenge inhoudsbeleid van de pagina blijft dicht. Wie met Google inlogt, ziet op de pagina van Google de geverifieerde naam en het logo van het product, niet het adres van een databaseserver.
Niet elke optie haalde het. Inloggen met Apple en Microsoft wacht tot een pilot van deze omvang erom vraagt. We kozen er ook voor om passkeys niet als enige manier van inloggen aan te bieden. Elk account begon met een wachtwoord. Een account met alleen een passkey zou alleen te herstellen zijn via een gemailde link, en dat is zwakker dan wat het verving.
Meldingen die niets over de accu zeggen
Een terugroepactie kan gelden voor bepaalde productiepartijen. De eigenaren van die accu’s horen het per e-mail en op hun telefoon. We wilden de gegevens van klanten in de EU houden. De database en de server draaien in Frankfurt, en de e-mails met meldingen gaan de deur uit vanuit Parijs. Pushmeldingen konden niet volgen: Google biedt daarvoor geen optie die alleen in de EU blijft.
Daarom bevat een pushmelding één vaste zin en niets over de accu. Wie erop tikt, opent de meldingen in de app, waar de details staan. De prijs is dat de oplossing van een terugroepactie niet op het vergrendelscherm staat. De e-mail en de app vermelden haar wel.
Nederlands waar de koper leest
De pilot is Nederlands. Daarom kwamen de delen die een koper leest eerst. Het openbare paspoort, de app, en de e-mail en pushmelding bij een terugroepactie zijn in het Nederlands en het Engels. Het Nederlands van het zakelijke portaal is geschreven en wordt nagekeken. Het gaat in één keer live, als alles klaar is.
De taal komt uit de browser van de lezer, nooit uit het adres. Dat heeft een reden die je makkelijk mist. Het adres van een paspoort is https://battery.silentpixel.net/p/ met een code van 16 tekens erachter. Dat is precies 50 tekens lang, en dat is precies het maximum dat het paspoortregister van de EU accepteert. De gebruikelijke /nl/ in het adres had elke accu op het platform onregistreerbaar gemaakt. De fout was pas in 2027 gekomen, als een geweigerde aanmelding, in plaats van vandaag als een mislukte build.
Controleer de grenzen voor de gewoontes
De gebruikelijke manier om een taal toe te voegen, had het product kapotgemaakt, en tot 2027 was er niets misgegaan. Zoek eerst de harde grenzen waarbinnen een gewoonte moet passen, voordat je haar volgt.
Hoe het draait
De delen van een product draaien die je nooit in een demo ziet, zijn op orde:
- Niets bereikt productie tot iemand het promoot, en pas nadat elke controle op precies die commit is geslaagd.
- De live dienst laat weten of hij gezond is en in welke regio hij draait. Dat wordt van buitenaf gecontroleerd, zodat wij een probleem horen voordat een gebruiker het moet melden.
- Een firewall aan de rand beperkt hoe snel iemand de API kan aanroepen.
- Van de database wordt een back-up gemaakt met een eigen script, en een volledige back-up is in een oefening teruggezet.
- Er is een beveiligingsreview gedaan. Een onafhankelijke penetratietest moet nog komen.
Waar het staat
De software is af voor de pilot, en wat overblijft is geen code. De specificatie heeft 1126 onderdelen die je kunt afvinken. Daarvan zijn er 995 gebouwd, en over 48 is besloten ze niet te bouwen, elk met de reden erbij. Geen van de 83 die overblijven, kan alleen met code worden gedaan. De meeste zijn samenwerkingen die nog niemand is begonnen. De rest zijn accounts, een onafhankelijke penetratietest en aantallen die alleen een pilot kan opleveren.
De pilot is gepland met één importeur, één fietsmerk, drie dealers, twee reparatiewerkplaatsen en een recycler of revisiebedrijf. De eerste release heeft elf succescriteria, en aan acht is al voldaan. Een bedrijf kan bijvoorbeeld 500 paspoorten maken zonder hulp van een ontwikkelaar. Een compliancemanager ziet meteen welke gegevens ontbreken. Een gestolen accu kan niet worden overgedragen, geen bedrijf kan de privégegevens van een ander zien, en een volledige back-up kan worden teruggezet. De andere drie gaan over tijd. Een accu registreren in minder dan twee minuten. Een werkplaats die een reparatie toevoegt in minder dan twee minuten. En een consument die een paspoort binnen tien seconden begrijpt. Die zijn alleen te meten met de mensen om wie het gaat.
Testers met Android installeren de app nu rechtstreeks. Daarna komt het interne testen in Google Play, onder het eigen Play-account van het bedrijf, dat in november 2026 is geverifieerd. Bezitters van een iPhone doen in een tweede ronde mee aan de pilot.
Wat we ervan meenemen
Een accupaspoort is een dossier dat jarenlang moet kloppen, gelezen door mensen die de makers nooit zullen ontmoeten. Het meeste werk ging naar het moeilijk maken om het fout te doen. Regels die de database afdwingt. Een openbare pagina die alleen ziet wat een koper mag zien. Een adres zonder een teken over. Een melding die minder zegt, zodat minder gegevens van een klant de EU verlaten. Niets daarvan zie je in een demo, en het is allemaal wat het product is.
Het was ook ons eerste product, en wat we hier leerden, werd de basis van de volgende. Marnu en Nearwell worden op dezelfde manier uitgebracht, met dezelfde soort controles, en bijgehouden op hetzelfde soort projectbord. Dat is een groot deel van de reden dat Nearwell in drie dagen van briefing naar live ging.
Dat is de zorg die we meebrengen naar software die we voor anderen bouwen.